Sorry, you need to enable JavaScript to visit this website.

Turvalisus


Leiliruum külmkapis: küberründajad keerasid Selveri ja Euroopa poodide külmikud 50-kraadisesse leitsakusse
Sel esmaspäeval tabas küberrünnak Selveri keti (üht) toidukauplust, kus ründajad pääsesid ligi poe külmasüsteemi kaugjuhtimise arvutile ning kruttisid külmleti temperatuuri 50 soojakraadini.

Külmasüsteemide tehnoloogiatarnija Kitman Coldtechi tegevjuht Jann Mutso kinnitas rahvusringhäälingule juhtunut,konkreetset poeketi poodi aga osapooled turvalisuse kaalutlustel ei nimetanud. Väidetavalt oli see viimane uuendamata süsteemiga kauplus.
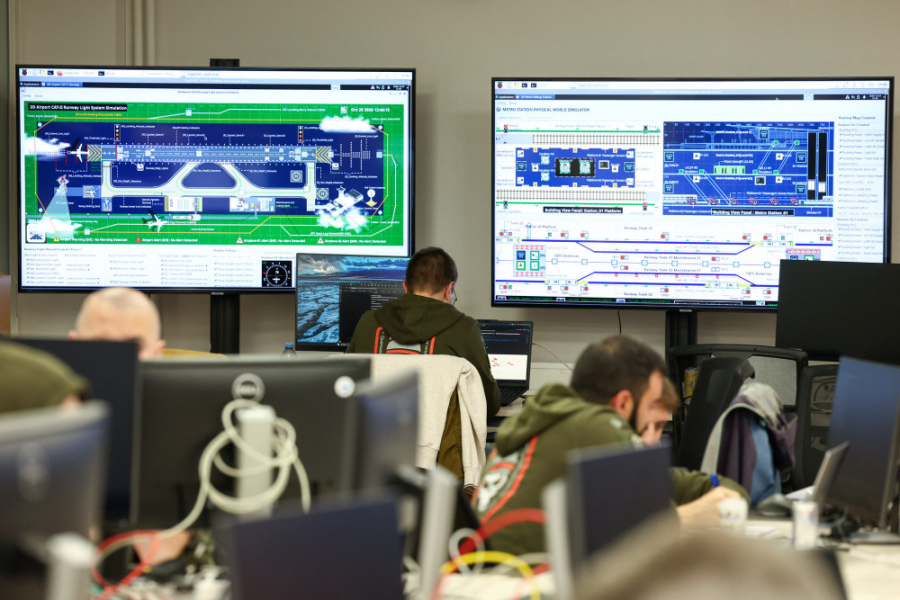
NATO CCDCOE küberõppusel harjutatakse mitmedomeeniliste operatsioonide toetamist

Täna algas Tallinnas NATO küberkaitsekoostöö keskuse (CCDCOE) korraldatav õppus Crossed Swords 2026, tuues kokku üle 250 osaleja enam kui 40 riigist. Õppus võimaldab ekspertidel harjutada küberoperatsioonide läbiviimist ning nende integreerimist kineetilistesse tegevustesse.

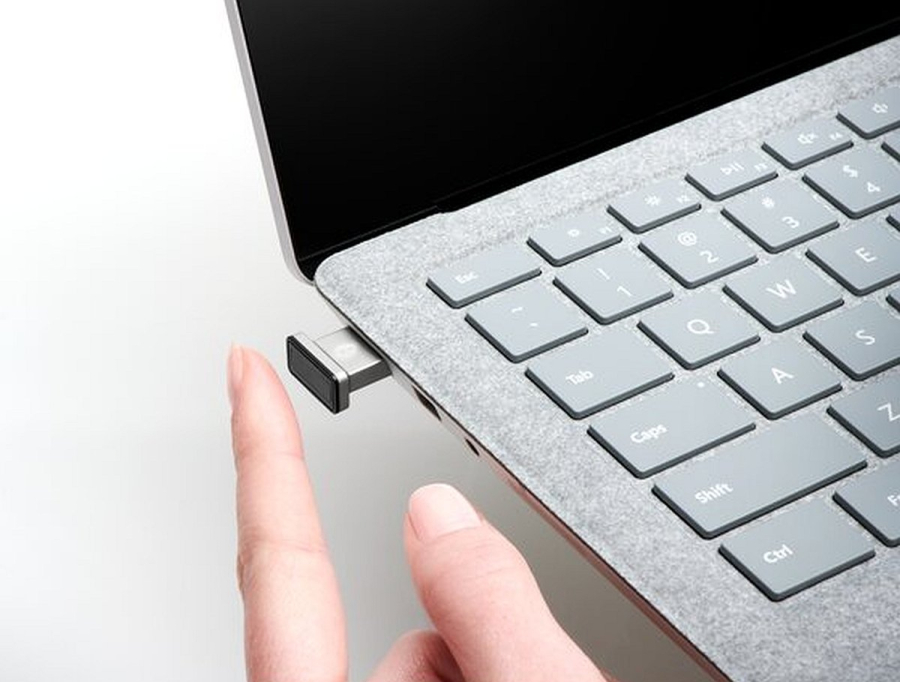
Paroolivaba elu: kuidas teeb pisike füüsiline FIDO2 võti sisselogimise turvalisemaks?

Üllatus-üllatus, ka mõned uued arvutid ei sisalda sõrmejäljelugejat ega Windows Hello turvakaamerat. Alati parooli tippida on aga jube tüütu. Kuid sisseehitatud biomeetria asemel on olemas veel üks võimalus - palju turvalisem ja häkkimiskindlam. 

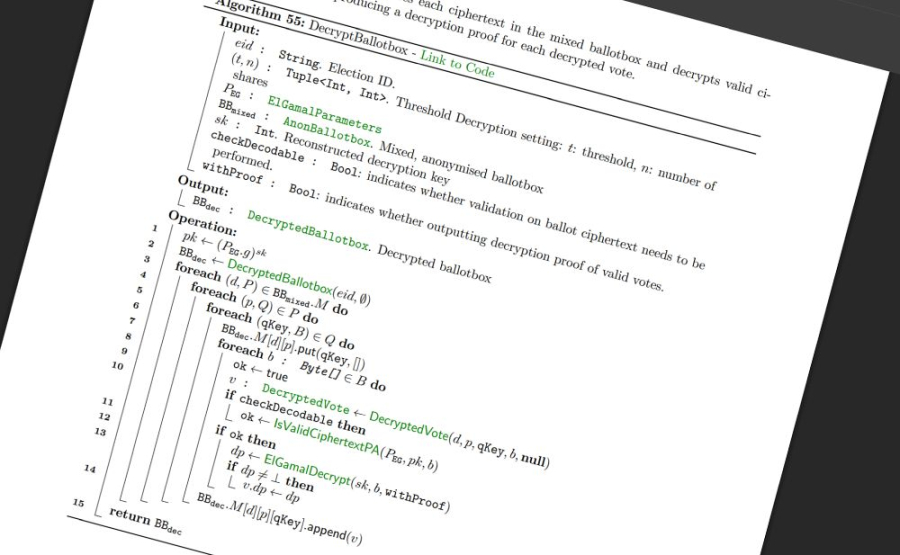
Austraalia teadlased lammutasid Eesti e-valimiste koodi algosadeks: mida leiti?

Mis juhtub siis, kui teisel pool maakera istuvad tippteadlased võtavad meie rahvusliku uhkuse ehk e-valimiste süsteemi ette, harutavad selle avaliku lähtekoodi rida-realt lahti ning hakkavad sealt teadlikult nõrku kohti otsima? Just seda tegidki Austraalia Rahvusülikooli (ANU) uurijad Tingfeng Yu ja Thomas Haines, kelle värske ja mahukas teadustöö toob päevavalgele kümme seni teadmata teoreetilist haavatavust.

Kas Interneti vundament kõigub? PHP kriitilised turvaaugud sunnivad veebiteenuseid ajutiselt sulguma

Kui oled viimastel tundidel märganud, et mõni suurem veebileht tõrgub või teatab hooldustöödest, pole tegemist juhusega. Veebimaailmas on vallandunud häireolukord: maailma populaarseima "veebikeele" PHP koodist lekkisid kaks kriitilist turvaauku, mille parandamisel käib nüüd võidujooks ajaga. Kuna info turvanõrkuste kohta jõudis häkkerite foorumitesse enne ametlikke paikamispakette, on ründajad juba asunud haavatavaid servereid internetiavarustest kokku kammima.

Microsofti raport: valitsussektor on küberohtudest kõige enam mõjutatud

Microsofti värske digitaalkaitse raport näitab, et valitsussektor ja avalikud teenused olid 2026. aastal küberohtudest enim mõjutatud sektor, kus ohutegevuse osakaal tõusis 17 protsendilt 27 protsendini.

Raporti järgi on valitsusasutused ka riikliku taustaga kübertegevuse kõige sagedamini sihitud sektor. Põhjuseks tuuakse tundlik teave, oluliste teenuste toimimine ning tihe seotus alltöövõtjate, tehnoloogiaettevõtete ja kriitilise taristu haldajatega.

Robuxid läinud: kaval küberlõks röövib lapse Robloxi mängukonto tühjaks

Paljud lapsed on langenud peensusteni lihvitud õngitsusrünnaku ohvriks, mille eesmärk on varastada noorte mängijate sisselogimisandmeid, isikuandmeid ja mõistagi tühjendada ka virtuaalset rahakotti.

Robloxi universumis on Robux kuningas – selle mängusisese valuuta eest ostavad mängijad oma avatarile uhkeid rõivaid (skinne), aksessuaare ja lahedaid animatsioone. Kuigi seda raha saab ka mängides teenida, käib tõeline äri pärisraha eest: Robloxi veebipoes võivad virtuaalsete rahapakkide hinnad küündida kuni 230 euroni. Pole siis ime, et kurjategijad jahivad neid kontosid.

Sihikul pilv: Vene droonid tabavad Ukrainas andmekeskusi

Oleme harjunud mõtlema internetist ja pilvest kui millestki nähtamatust, tabamatust ja peaaegu maagiliselt alati kättesaadavast ja töötavast teenusest. Reaalsuses on see pilv muidugi ehitatud betoonist, terasest, valguskaablitest ja serverikappidest. Kui see füüsiline keha olulistes kohtades seisma lüüakse, kaob ka pilv. Just seda taktikat kogeb praegu Ukraina, kus sõjapidamine on võtnud uue ja ohtliku suuna: Venemaa drooni- ja raketirünnakute uueks sihtmärgiks on seatud tsiviilkäibes olevad andmekeskused.

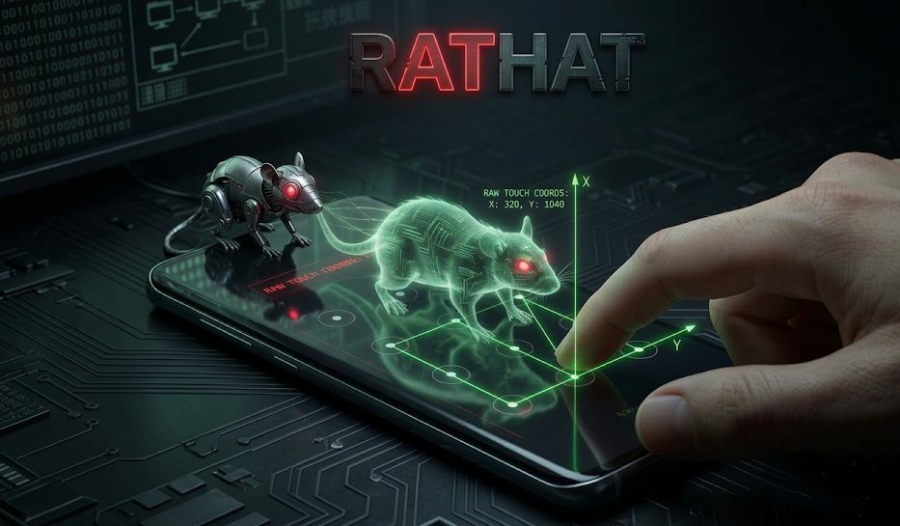
Uus nuhtlusisend: RatHat murrab Androidi sisse ja keeldub lahkumast

Zimperiumi küberturbeuurijate värskelt avastatud Androidi pahavara nimega RatHat viib küberkuritegevuse täiesti uuele tasemele. Tõenäoliselt Hiinast pärit küberpättide poolt juhitud ründetarkvara on tehisaru toel tegutsev sissetungija, mis võtab kasutaja telefoni üle ja keeldub lahkumast isegi siis, kui oled kindel, et viskasid selle juba ukse taha.

Zuckoff: uus Poola äpp paljastab läheduses luuravad Meta nutiprillid

Istud rahulikult kohvikus, rüüpad oma hommikust cappuccinot ning kõrvalauas istub süütu välimusega kutt päikeseprillidega. Tundub tavaline? Need nutiprillid on aga nagu mõnest kehvast spioonifilmist, mis suudavad iga sinu liigutust salvestada. Õnneks on üks leidlik Poola arendaja loonud iPhone'i äpi, mis toimib kui isiklik kaitse ja annab sulle teada, kui keegi sind kaameraga varustatud prillidega sihikule võtab.