

Uus nuhtlusisend: RatHat murrab Androidi sisse ja keeldub lahkumast
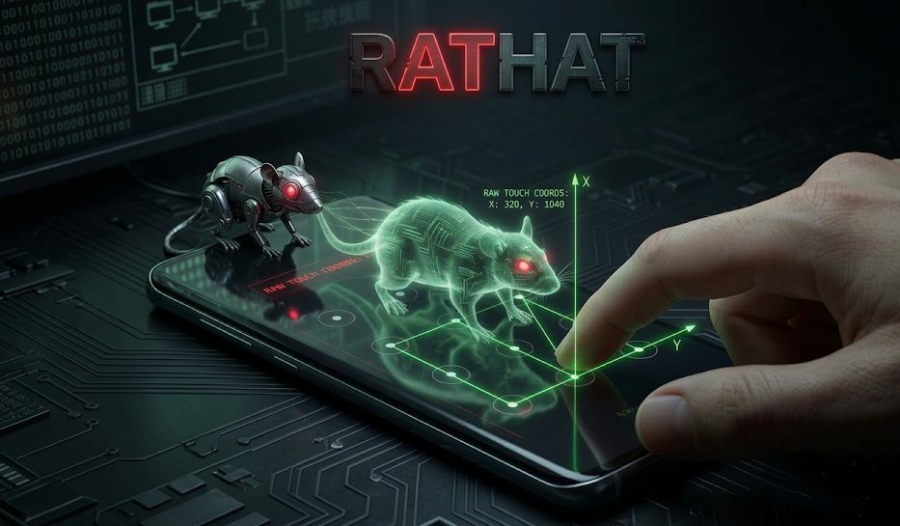
Zimperiumi küberturbeuurijate värskelt avastatud Androidi pahavara nimega RatHat viib küberkuritegevuse täiesti uuele tasemele. Tõenäoliselt Hiinast pärit küberpättide poolt juhitud ründetarkvara on tehisaru toel tegutsev sissetungija, mis võtab kasutaja telefoni üle ja keeldub lahkumast isegi siis, kui oled kindel, et viskasid selle juba ukse taha.